Nota: Este artículo fue traducido automáticamente con OpenAI gpt-6.1-sol mediante Codex CLI; la calidad puede verse degradada, especialmente en la terminología técnica.
Noticias
Octubre negro
Esta semana vimos cómo se comprometían numerosas plataformas y se descubrían vulnerabilidades, todo ello debido a la IA.
Lo más destacado fueron las 2 vulnerabilidades críticas descubiertas en PHP que permiten a los atacantes ejecutar cualquier código en tu servidor sin necesitar un nombre de usuario ni una contraseña. Se calcula que dos tercios de internet funcionan con PHP, lo que convierte a estas vulnerabilidades en unas de las de mayor alcance que la IA ha encontrado hasta ahora.
Un investigador independiente descubrió las vulnerabilidades con GPT 5.6 Sol, y se corrigieron con la ayuda de OpenAI y su programa Patch the Planet. Son las primeras de las muchas que esperamos ver gracias a este programa.
El descubrimiento tuvo tanta repercusión que la NSA, el FBI y la primera ministra de Japón publicaron tuits al respecto. A las pocas horas de su divulgación pública, Cloudflare detectó millones de intentos de aprovechar estas vulnerabilidades en sistemas reales.
Estos son otros ataques y fallos de seguridad destacados:
Ataque a la cadena de suministro de LiteLLM: se introdujo malware en una versión de LiteLLM, una biblioteca que sirve de pasarela para modelos de IA y que se descarga 3,4 millones de veces al día.
Railway: la empresa de infraestructura en la nube sufrió un ataque que expuso las variables de entorno de todos sus clientes. Las claves de API de los LLM fueron uno de los principales objetivos, debido al gran mercado negro de tokens de LLM en China y Rusia.
GitLab: en este competidor de GitHub se descubrió una vulnerabilidad con una gravedad de 10 sobre 10 que estaba presente desde 2014.
eMudhra: la clave de cifrado de su servicio de autoridad de certificación era simplemente el número 4 (se supone que debe ser un número de más de 100 dígitos). Probablemente la IA no causó ni descubrió este fallo, pero será una herramienta útil para atacar dispositivos domésticos inteligentes durante años.
Debido a la cantidad de incidentes de ciberseguridad, la gente ha empezado a llamar a este mes Octubre negro. Todos estos ataques se apoyan en modelos de IA de vanguardia, tanto de Estados Unidos como de China, que han hecho mucho más viable descubrir y aprovechar fallos.
El director ejecutivo de Cloudflare, uno de los pilares del internet moderno, ha dicho que «vamos a pasar un par de años en los que cada semana parecerá que el cielo se nos viene encima».
Si quieres usar la IA para proteger tus sistemas, puedes solicitar acceso al programa OpenAI Daybreak, que reduce las restricciones de seguridad de sus modelos para que puedas usarlos para reforzar las defensas de tu código. También puedes considerar alguno de los modelos de IA chinos, como GLM 5.3 o DeepSeek V4.1 Flash, ya que tienen muchas menos restricciones que te impidan defender tus sistemas (¡aunque esto también facilita que los atacantes los usen!).
Lanzamientos
DeepSeek V4.1 Flash 1017
DeepSeek ha lanzado una versión actualizada de Flash, su modelo pequeño, rápido y económico. Ha estado compitiendo con GPT 6 Luna y Haiku 5.5 por el título de mejor modelo de bajo costo.
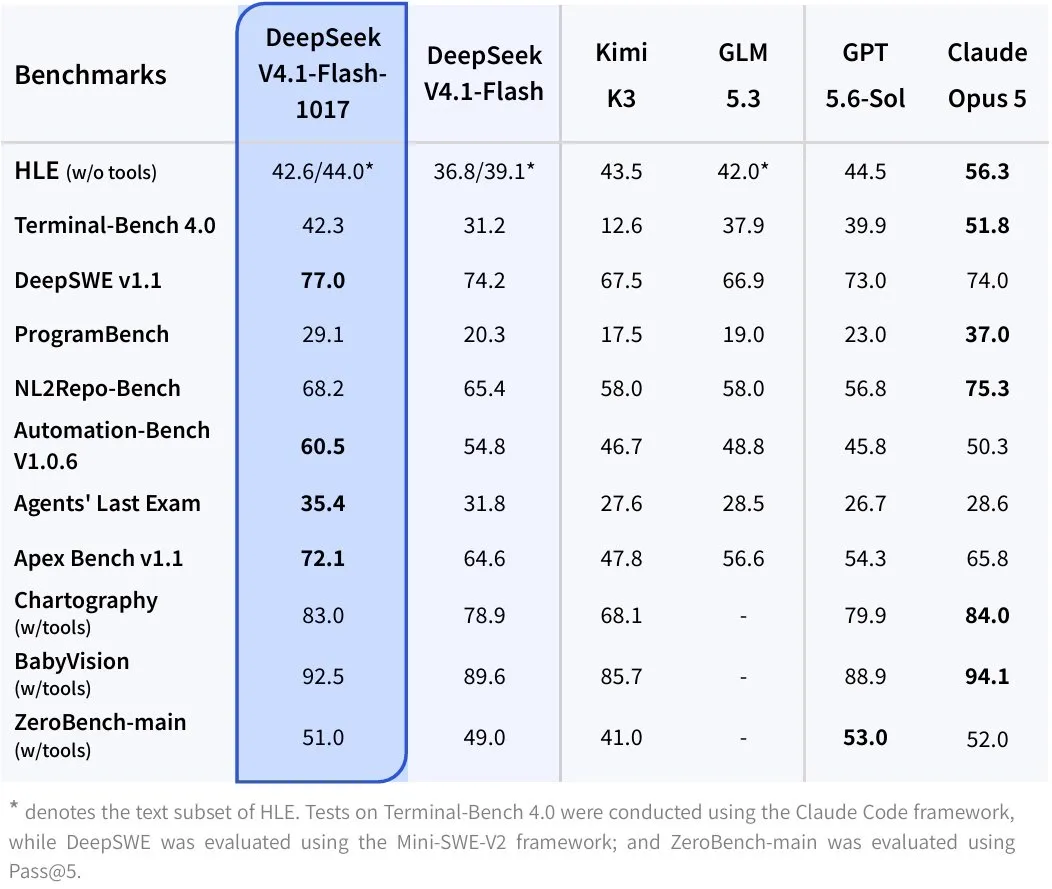
En el uso real, parece haber alcanzado el nivel de Haiku y Luna, y parece haber superado a ambos en la búsqueda de fallos y vulnerabilidades.
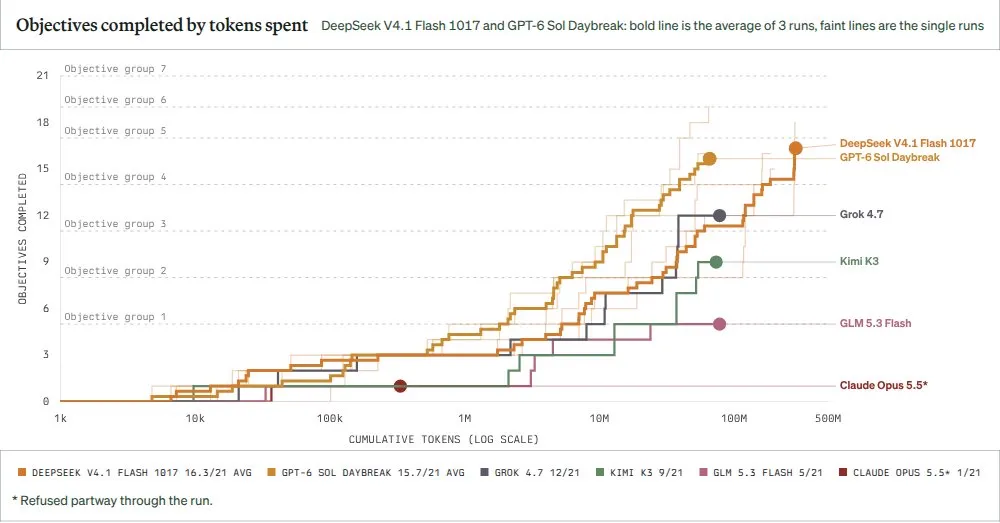
Como también es un modelo de código abierto, hay quienes han podido ajustarlo para eliminar sus ya escasas restricciones de seguridad (un proceso llamado abileration). Esto beneficia a quienes defienden los sistemas, ya que no tienen que superar obstáculos ni esquivar restricciones para usar el modelo para reforzar su código. Pero también es uno de los principales factores que facilitan el aumento de ataques sofisticados que hemos visto, a menudo realizados por personas con poca experiencia en ciberseguridad. Es un arma de doble filo con enormes consecuencias para todos los que usamos internet.
Cierre
Espero que hayas disfrutado de las noticias de esta semana. Si quieres recibirlas cada semana, no olvides suscribirte a nuestra lista de correo a continuación.