Nota: Este artigo foi traduzido automaticamente com OpenAI gpt-6.1-sol por meio do Codex CLI; a qualidade pode estar reduzida, especialmente na terminologia técnica.
Notícias
Outubro Negro
Nesta semana, vimos um grande número de plataformas comprometidas e vulnerabilidades descobertas, tudo por causa da IA.
O caso mais marcante foi a descoberta de duas vulnerabilidades críticas no PHP que permitem que invasores executem qualquer código no seu servidor sem precisar de nome de usuário ou senha. Estima-se que dois terços da internet usem PHP, o que faz dessas vulnerabilidades algumas das mais abrangentes já descobertas pela IA.
A falha foi descoberta por um pesquisador independente usando o GPT 5.6 Sol e corrigida com a ajuda da OpenAI e de seu programa Patch the Planet. Foi uma das primeiras de muitas correções que esperamos ver com esse programa.
A falha teve tanta repercussão que a NSA, o FBI e a primeira-ministra do Japão publicaram sobre ela no Twitter. Poucas horas após sua divulgação pública, a Cloudflare detectou milhões de tentativas de explorá-la em sistemas reais.
Alguns outros ataques e falhas de destaque incluem:
Ataque à cadeia de suprimentos do LiteLLM: um malware foi inserido em uma versão do LiteLLM, uma biblioteca de gateway de IA que é baixada 3,4 milhões de vezes por dia.
Railway: a empresa de infraestrutura em nuvem foi invadida, expondo todas as variáveis de ambiente de seus clientes. As chaves de API de LLMs estavam entre os principais alvos, devido ao grande mercado ilegal de tokens de LLMs na China e na Rússia.
GitLab: no concorrente do GitHub, foi encontrada uma vulnerabilidade com gravidade de 10 em 10 que existia desde 2014.
eMudhra: a chave de criptografia de seu serviço de autoridade certificadora era apenas o número 4 (deveria ser um número com mais de 100 dígitos). Provavelmente não foi uma falha causada ou descoberta por IA, mas será uma boa ferramenta para invadir dispositivos de casas inteligentes durante muitos anos.
Devido ao número de incidentes de cibersegurança, as pessoas começaram a chamar este mês de Outubro Negro. Todos esses incidentes são impulsionados por modelos de IA de ponta, tanto dos EUA quanto da China, que tornaram muito mais viável descobrir e explorar falhas.
O CEO da Cloudflare, uma das empresas que sustentam a internet moderna, disse que “vamos passar por alguns anos em que, toda semana, vai parecer que o céu está caindo”.
Se você quiser usar IA para proteger seus sistemas, pode se candidatar ao programa OpenAI Daybreak, que reduz as restrições de segurança dos modelos para permitir que você os use para reforçar as defesas da sua base de código. Você também pode considerar o uso de um dos modelos chineses de IA, como o GLM 5.3 ou o DeepSeek V4.1 Flash, pois eles têm muito menos restrições que impedem você de defender seus sistemas (mas isso também facilita seu uso por invasores!).
Lançamentos
DeepSeek V4.1 Flash 1017
A DeepSeek lançou uma versão atualizada de seu modelo Flash, que é pequeno, rápido e de baixo custo. Ele vem disputando com o GPT 6 Luna e o Haiku 5.5 o título de melhor modelo de baixo custo.
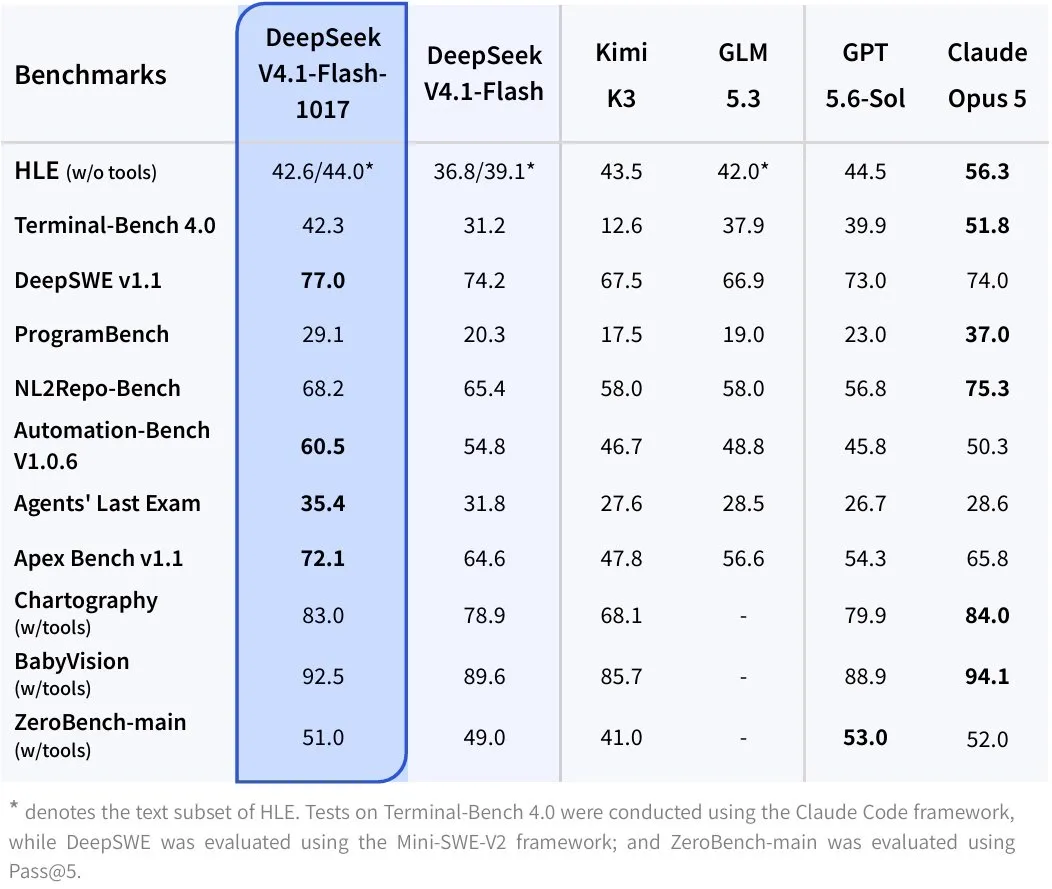
Na prática, ele parece ter alcançado o nível do Haiku e do Luna e parece ter superado os dois na busca por falhas e vulnerabilidades.
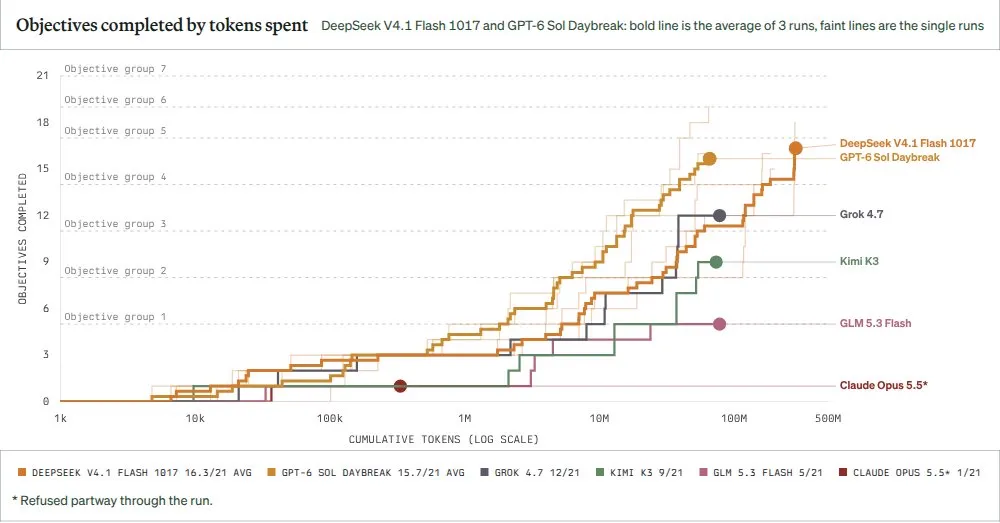
Como ele também é um modelo de código aberto, as pessoas conseguiram fazer ajustes finos para remover suas já limitadas restrições de segurança (um processo chamado abliteração). Isso é bom para quem defende sistemas, pois não há burocracia a enfrentar nem restrições a contornar para usar o modelo para reforçar a segurança da sua base de código. Mas também é um dos principais fatores por trás do aumento de ataques sofisticados que temos visto, muitas vezes realizados por pessoas com pouca experiência em cibersegurança. É uma faca de dois gumes, com consequências enormes para todos nós que usamos a internet.
Encerramento
Espero que você tenha gostado das notícias desta semana. Se quiser receber as notícias toda semana, inscreva-se na nossa lista de e-mails abaixo.