注:本文由 OpenAI gpt-6.1-sol 通过 Codex CLI 自动翻译;翻译质量可能有所欠缺,尤其是技术术语。
新闻
黑色十月
本周,大量平台遭到入侵,多个漏洞被发现,这些都与 AI 有关。
其中最引人注目的是 PHP 中发现的两个严重漏洞。攻击者无需用户名或密码,就能利用这些漏洞在你的服务器上执行任意代码。 据估计,互联网上三分之二的网站都使用 PHP,因此,这是迄今为止 AI 发现的影响范围最广的漏洞之一。
一名独立研究人员使用 GPT 5.6 Sol 发现了这些漏洞,随后在 OpenAI 的协助及其 Patch the Planet 计划的支持下完成了修复。我们预计,这只是该计划未来众多成果中的第一个。
这些漏洞引起了广泛关注,就连美国国家安全局(NSA)、美国联邦调查局(FBI)和日本首相都发推文谈论此事。 漏洞公开后仅数小时,Cloudflare 就检测到了数百万次实际利用尝试。
LiteLLM 供应链攻击:AI 网关库 LiteLLM 的某个版本被植入了恶意软件,这个库每天的下载量达 340 万次。
Railway:这家云基础设施公司遭到入侵,所有客户的环境变量均被泄露。其中,LLM API 密钥是攻击者的主要目标之一,因为中国和俄罗斯存在规模庞大的 LLM token 黑市。
GitLab:这个 GitHub 的竞争对手被发现存在一个严重程度达到满分 10 分的漏洞,而它从 2014 年起就一直存在。
eMudhra:他们的证书颁发机构服务所用的加密密钥竟然只是数字 4(它本应是一个超过 100 位的数字)。这件事可能既不是 AI 造成的,也不是 AI 发现的,但在未来多年里,它都可能成为入侵智能家居设备的好工具。
由于网络安全事件接连发生,人们开始把这个月称为“黑色十月”。 这些攻击背后都有来自美国和中国的前沿 AI 模型助力,它们让漏洞发现和利用变得容易得多。
Cloudflare 是现代互联网的支柱之一,其首席执行官表示:“未来几年,我们每个星期都会觉得天要塌下来了。”
如果你想用 AI 保护自己的系统,可以申请加入 OpenAI Daybreak 计划。该计划会放宽模型的安全限制,让你能够用它们加强代码库的防护。 你也可以考虑使用 GLM 5.3 或 DeepSeek V4.1 Flash 等中国 AI 模型。它们对系统防御用途的限制要少得多(但这也让黑客更容易使用它们!)。
新品发布
DeepSeek V4.1 Flash 1017
DeepSeek 为其小巧、快速且成本低廉的 Flash 模型发布了更新版本。 它一直在与 GPT 6 Luna 和 Haiku 5.5 争夺最佳低成本模型的称号。
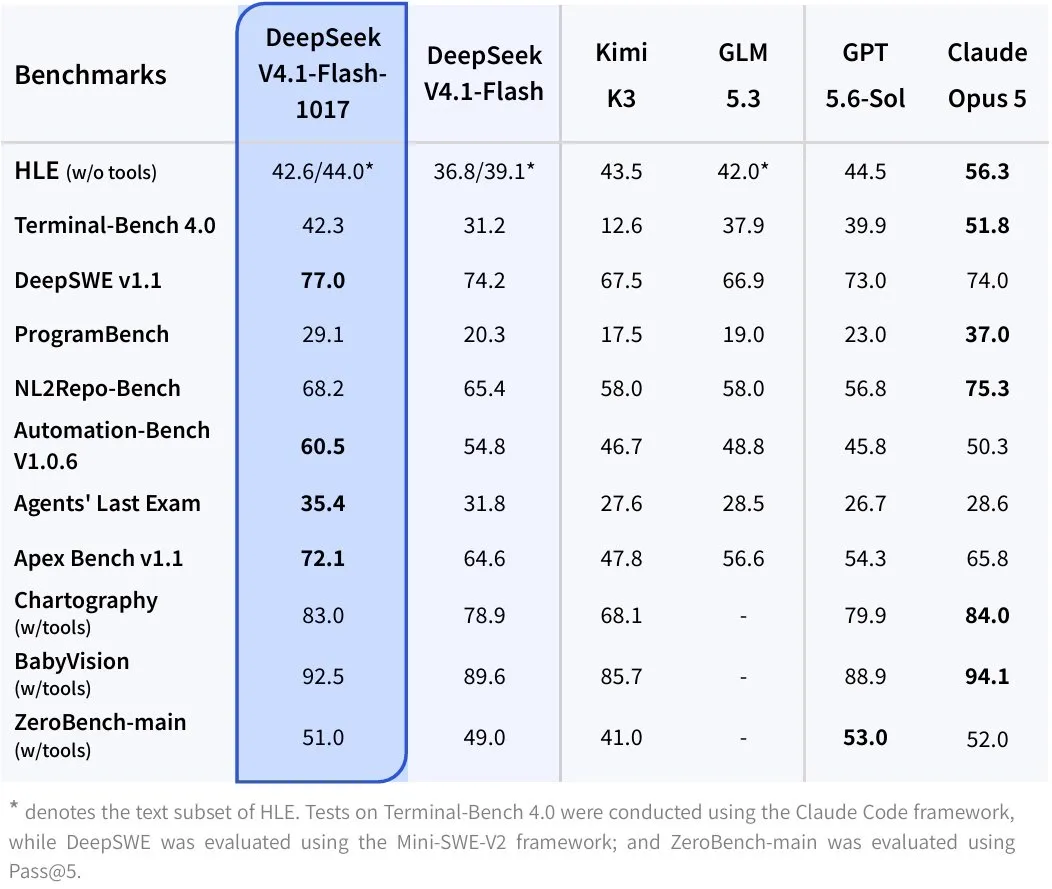
在实际使用中,它似乎已经追上了 Haiku 和 Luna,而在查找程序缺陷和安全漏洞方面,似乎已经超过了这两款模型。
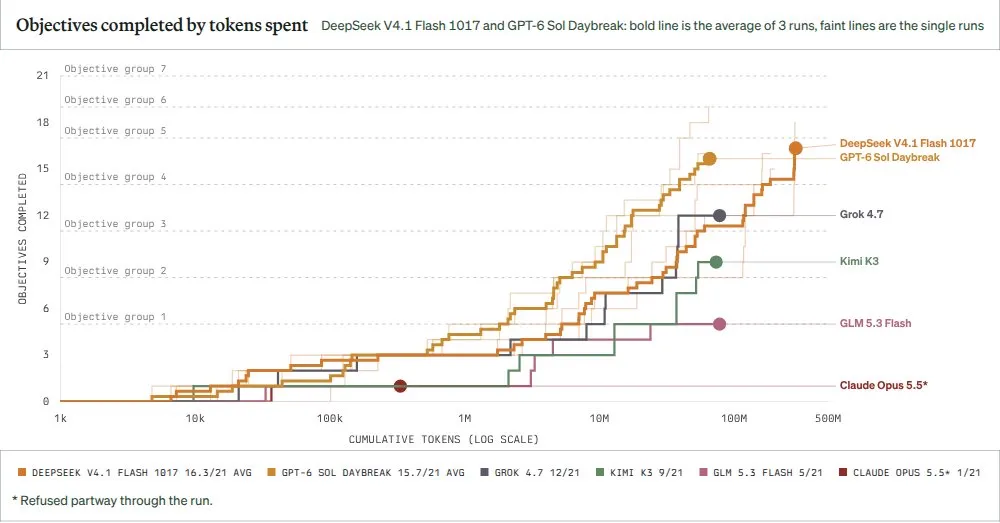
由于它还是一个开源模型,人们已经能够通过微调,移除它原本就不多的安全限制(称为 abileration)。 这对防御者来说是好事,因为使用模型加固代码库时,无需经过繁琐流程,也不必设法绕过安全限制。但这也是近期复杂黑客攻击激增的主要推动因素之一,而发动这些攻击的人往往缺乏网络安全经验。 这是一把极其锋利的双刃剑,对我们所有使用互联网的人都有深远影响。
结语
希望你喜欢本周的新闻。如果你想每周收到新闻,请务必加入下方的邮件订阅列表。